Domain baeckereibetrieb.de kaufen?
Wir ziehen mit dem Projekt
baeckereibetrieb.de um.
Sind Sie am Kauf der Domain
baeckereibetrieb.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain baeckereibetrieb.de kaufen?
Wie siebe ich Mehl für den Teig von Brot, Kuchen und Gebäck?
Um Mehl für den Teig zu sieben, benötigen Sie ein feinmaschiges Sieb oder einen Mehlsieb. Geben Sie das Mehl in das Sieb und klopfen Sie leicht dagegen, um es durch das Sieb zu drücken. Dadurch werden Klumpen entfernt und das Mehl wird luftiger, was zu einem leichteren und gleichmäßigeren Teig führt. **
Was sind die unterschiedlichen Methoden, um Backwaren wie Brot, Kuchen und Gebäck herzustellen?
Die verschiedenen Methoden zur Herstellung von Backwaren umfassen das Kneten von Teig, das Gehenlassen des Teigs, das Formen und Backen. Einige Backwaren erfordern auch spezielle Techniken wie das Schichten von Blätterteig oder das Aufschlagen von Eiweiß für luftige Konsistenzen. Die Wahl der Methode hängt von der Art des Gebäcks, der gewünschten Textur und dem Geschmack ab. **
Ähnliche Suchbegriffe für Online-Feeds
Top-Angebote
Produkte zum Begriff Online-Feeds:
-
Polar 160Ltr Umluft Kühlvitrine f Desserts Kuchen Brötchen Backwaren GetränkeIdeal für das Präsentieren und Verkaufen von frischen Lebensmitteln, zum Beispiel in Cafés. Effektive und hochwertige Kühlvitrine von Polar Serie G, 4-seitige Glaskonstruktion mit einer gebogenen Glasfront. Ausgestattet mit einer präzisen digitalen Temperaturkontrolle. Ideal für das hygienische Aufbewahren und Präsentieren von Getränken, Desserts und Milchprodukten. Die Vitrine hat auf der Rückseite zwei Schiebetüren für den einfachen Zugang und zur Reinigung. Zwei höhenverstellbare Roste machen es möglich auch große Kuchen oder Flaschen in der Kühlvitrine zu platzieren. Perfekt geeignet für Cafés, Bäckereien, Take-Aways, oder ähnliche Betriebe. Die Displaykühlungen der Serie G von Polar sind auf eine tägliche professionelle Nutzung in anspruchsvollen Umgebungen ausgelegt. Sie verfügen über eine strapazierfähige Konstruktion, bestehen vollständig aus robusten, langlebigen Materialien und sind zuverlässiger und leistungsstärker als Produkte der Serie C. Die Produkte der Serie G arbeiten am besten bei Umgebungstemperaturen bis maximal 32°C. Wo kann die Kühlvitrine eingesetzt werden? Aufgrund ihres stilvollen Designs ist die Kühlvitrine perfekt für den EInsatz in Gästebereichen, um Getränke, Desserts, Kuchen oder hauseigene Spezialitäten auszustellen. Ist die Kühlvitrine zuverlässig? Es handelt sich also um ein sehr zuverlässiges Gerät für professionelle Gastrobetriebe. Ist die Kühlvitrine energieeffizient? Dank ihrer 10mm dicken Isolierung kann die Kühlvitrine auf 2°C bis 12°C eingestellt werden und diese Temperaturen auch bei Umgebungstemperaturen bis 32°C beibehalten. Auch die LED-Innenbeleuchtung ist äußerst energieeffizient. Polar Serie G Kühlvitrine Tischmodell 160L Merk: Polar Kapazität: 160L Dimensions: 68,6(H) x 88,6(B) x 56,8(T)cm Dimensions - external: 686(h) x 886(b) x 568(t)mm Dimensions - insulation: 1cm Material: Edelstahl Energieart: 160W, 230V Refrigerant: R600a Temperaturbereich: 0°C bis 12°C Spannung: 230V Gewicht: 71kg Stecker in Lieferung enthalten: Ja LED-Innenbeleuchtung <span1368,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dippel, Thomas: Thomas kocht: Brot, Brötchen und GebäckThomas kocht: Brot, Brötchen und Gebäck , Unwiderstehliche Rezepte für jeden Tag. Brot einfach selbst backen. Mit vielen Tipps und Backanleitungen , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20211116, Produktform: Leinen, Autoren: Dippel, Thomas, Seitenzahl/Blattzahl: 176, Themenüberschrift: COOKING / Courses & Dishes / Bread, Keyword: Backbuch; Backrezepte; Brot backen; Brot backen für Einsteiger; Brot selber machen; Brotbackbuch; Brotrezepte; Brötchen backen; Hefeteig; Sauerteig; Thomas kocht Youtube; einfache und schnelle Rezepte, Fachschema: Backen / Brot~Brot~Backen / Gebäck~Gebäck - Keks - Kleingebäck - Plätzchen - Macaron, Thema: Optimieren, Warengruppe: HC/Backen, Fachkategorie: Brote und Brotherstellung, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: riva Verlag, Verlag: riva Verlag, Verlag: riva Verlag, Verlag: riva Verlag, Länge: 243, Breite: 195, Höhe: 20, Gewicht: 678, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, eBook EAN: 9783745317022 9783745317039, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 264805920,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Crimeware IOCKaspersky Threat Data Feeds – Crimeware IOC: Effektiver Schutz vor Cyberkriminalität In der heutigen digitalen Welt sind Unternehmen und Organisationen zunehmend Bedrohungen durch Cyberkriminalität ausgesetzt. Um diesen Gefahren proaktiv zu begegnen, bietet Kaspersky mit seinen Threat Data Feeds – insbesondere dem Crimeware IOC (Indicators of Compromise) Feed – eine leistungsstarke Lösung zur Erkennung und Abwehr von Schadsoftware und kriminellen Aktivitäten. Was sind Kaspersky Threat Data Feeds? Kaspersky Threat Data Feeds sind kontinuierlich aktualisierte Datenströme, die Informationen über bekannte Bedrohungen, bösartige IP-Adressen, URLs, Dateihashes und andere Indikatoren liefern. Diese Feeds können in bestehende Sicherheitssysteme wie SIEM (Security Information and Event Management), SOAR (Security Orchestration, Automation and Response) und Threat Intelligence Plattformen integriert werden, um die Erkennung und Reaktion auf Bedrohungen zu verbessern. :contentReference[oaicite:0]{index=0} Was ist der Crimeware IOC Feed? Der Crimeware IOC Feed von Kaspersky konzentriert sich speziell auf Indikatoren, die mit krimineller Malware und deren Infrastruktur in Verbindung stehen. Er liefert detaillierte Informationen über: Malware-Samples: Hashes und andere Identifikatoren von Schadsoftware, die in kriminellen Kampagnen eingesetzt wird. Command-and-Control (C&C) Server: IP-Adressen und Domains, die von Angreifern zur Steuerung von Malware verwendet werden. Phishing-Websites: URLs und Domains, die für Phishing-Angriffe genutzt werden. Botnet-Infrastrukturen: Informationen über Netzwerke infizierter Geräte, die für kriminelle Zwecke missbraucht werden. Vorteile der Integration des Crimeware IOC Feeds Die Einbindung des Kaspersky Crimeware IOC Feeds in Ihre Sicherheitsinfrastruktur bietet zahlreiche Vorteile: Frühzeitige Erkennung: Schnelles Identifizieren von Bedrohungen, bevor sie Schaden anrichten können. Reduzierung von False Positives: Durch präzise und verifizierte Daten werden Fehlalarme minimiert. Automatisierte Reaktionen: Integration in SIEM- und SOAR-Systeme ermöglicht automatisierte Abwehrmaßnahmen. Aktuelle Bedrohungsinformationen: Ständige Aktualisierung der Feeds gewährleistet Schutz vor neuesten Bedrohungen. Integration in bestehende Systeme Kaspersky Threat Data Feeds sind so konzipiert, dass sie nahtlos in verschiedene Sicherheitslösungen integriert werden können. Sie unterstützen gängige Formate wie JSON, OpenIOC, CSV und STIX, was die Implementierung erleichtert. Zudem bietet Kaspersky mit CyberTrace eine Plattform, die den Abgleich eingehender Ereignisse mit den Threat Data Feeds effizient gestaltet und Benachrichtigungen über erkannte Bedrohungen an das SIEM-System sendet.35985,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was sind Feeds und wie werden sie in Online-Plattformen verwendet?
Feeds sind automatisch aktualisierte Listen von Inhalten, die auf Websites oder Social-Media-Plattformen angezeigt werden. Sie zeigen dem Nutzer die neuesten Beiträge oder Informationen von anderen Nutzern oder Websites. Feeds werden in Online-Plattformen verwendet, um Nutzern personalisierte und aktuelle Inhalte anzuzeigen und sie über neue Beiträge oder Aktivitäten auf dem Laufenden zu halten. **
-
Welche Vorteile bieten RSS-Feeds für das Abonnieren und Aktualisieren von Online-Inhalten?
RSS-Feeds ermöglichen es, Inhalte von verschiedenen Websites an einem Ort zu sammeln und zu organisieren. Nutzer können so einfach auf neue Beiträge und Updates zugreifen, ohne die Websites regelmäßig besuchen zu müssen. Durch die Möglichkeit, Feeds zu abonnieren, können Nutzer personalisierte Inhalte erhalten, die ihren Interessen entsprechen. **
-
Was sind die Vorteile von RSS-Feeds für die Verbreitung von Online-Inhalten?
RSS-Feeds ermöglichen es Nutzern, Inhalte von verschiedenen Websites an einem Ort zu sammeln und zu konsumieren. Sie erleichtern die Verbreitung von Online-Inhalten, da Nutzer automatisch über neue Beiträge informiert werden. Zudem können RSS-Feeds die Reichweite von Inhalten erhöhen, da sie es ermöglichen, dass Nutzer Inhalte einfach teilen können. **
-
Was sind die Vorteile von Web-Feeds und wie können sie die Online-Erfahrung verbessern?
Web-Feeds ermöglichen es Nutzern, aktuelle Inhalte von verschiedenen Websites an einem Ort zu sammeln und zu verfolgen. Sie bieten eine bequeme Möglichkeit, auf dem Laufenden zu bleiben, ohne jede Website einzeln besuchen zu müssen. Durch die Personalisierung von Feeds können Nutzer nur die Inhalte sehen, die für sie relevant sind, was ihre Online-Erfahrung verbessert. **
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
Wie wirkt sich die Zugabe von Hefe auf den Gärprozess von Brot- und Teigwaren aus? Welche Alternativen gibt es zu Hefe in der Herstellung von Backwaren?
Die Zugabe von Hefe beschleunigt den Gärprozess von Brot- und Teigwaren, indem sie den Teig aufgehen lässt. Alternativen zur Hefe sind Sauerteig, Backpulver oder Natron, die ebenfalls den Gärprozess unterstützen können. Manche Bäcker verwenden auch Bier oder Joghurt als alternative Gärungsmittel. **
Top-Angebote
Produkte zum Begriff Online-Feeds:
-
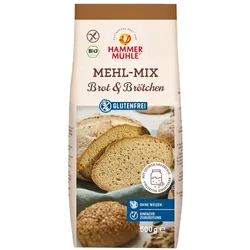
Mehl Mix Brot & Brötchen glutenfrei 500gVielseitige Bio-Mehlmischung mit Quinoa-Sauerteig – glutenfrei & herzhafter Genuss für Ihr Sortiment. Diese hochwertige, glutenfreie Bio-Mehlmischung wurde speziell für die Herstellung von Brot und Brötchen entwickelt und überzeugt durch ihren ausgewogenen Geschmack, eine angenehme Krume und eine hervorragende Verarbeitungseigenschaft. Mit einem Anteil von 4 % Quinoa-Sauerteig bringt sie eine dezente, aromatisch-nussige Note ins Gebäck und sorgt zugleich für eine verbesserte Frischhaltung. Ob rustikale Brötchen, herzhafte Snacks oder kreative Gebäckideen – diese Mischung liefert die perfekte Basis. Hinweise zur Handhabung und Lagerung: Trocken lagern, vor Wärme schützen.3,79 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Hammermühle Mehl-Mix Brot & Brötchen glutenfrei bioVielseitige Bio-Mehlmischung mit Quinoa-Sauerteig – glutenfrei & herzhafter Genuss für Ihr Sortiment. Diese hochwertige, glutenfreie Bio-Mehlmischung wurde speziell für die Herstellung von Brot und Brötchen entwickelt und überzeugt durch ihren ausgewogenen Geschmack, eine angenehme Krume und eine hervorragende Verarbeitungseigenschaft. Mit einem Anteil von 4 % Quinoa-Sauerteig bringt sie eine dezente, aromatisch-nussige Note ins Gebäck und sorgt zugleich für eine optimierte Frischhaltung. Ob rustikale Brötchen, herzhafte Snacks oder kreative Gebäckideen – diese Mischung liefert die ideale Basis.3,99 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Polar 160Ltr Umluft Kühlvitrine f Desserts Kuchen Brötchen Backwaren GetränkeIdeal für das Präsentieren und Verkaufen von frischen Lebensmitteln, zum Beispiel in Cafés. Effektive und hochwertige Kühlvitrine von Polar Serie G, 4-seitige Glaskonstruktion mit einer gebogenen Glasfront. Ausgestattet mit einer präzisen digitalen Temperaturkontrolle. Ideal für das hygienische Aufbewahren und Präsentieren von Getränken, Desserts und Milchprodukten. Die Vitrine hat auf der Rückseite zwei Schiebetüren für den einfachen Zugang und zur Reinigung. Zwei höhenverstellbare Roste machen es möglich auch große Kuchen oder Flaschen in der Kühlvitrine zu platzieren. Perfekt geeignet für Cafés, Bäckereien, Take-Aways, oder ähnliche Betriebe. Die Displaykühlungen der Serie G von Polar sind auf eine tägliche professionelle Nutzung in anspruchsvollen Umgebungen ausgelegt. Sie verfügen über eine strapazierfähige Konstruktion, bestehen vollständig aus robusten, langlebigen Materialien und sind zuverlässiger und leistungsstärker als Produkte der Serie C. Die Produkte der Serie G arbeiten am besten bei Umgebungstemperaturen bis maximal 32°C. Wo kann die Kühlvitrine eingesetzt werden? Aufgrund ihres stilvollen Designs ist die Kühlvitrine perfekt für den EInsatz in Gästebereichen, um Getränke, Desserts, Kuchen oder hauseigene Spezialitäten auszustellen. Ist die Kühlvitrine zuverlässig? Es handelt sich also um ein sehr zuverlässiges Gerät für professionelle Gastrobetriebe. Ist die Kühlvitrine energieeffizient? Dank ihrer 10mm dicken Isolierung kann die Kühlvitrine auf 2°C bis 12°C eingestellt werden und diese Temperaturen auch bei Umgebungstemperaturen bis 32°C beibehalten. Auch die LED-Innenbeleuchtung ist äußerst energieeffizient. Polar Serie G Kühlvitrine Tischmodell 160L Merk: Polar Kapazität: 160L Dimensions: 68,6(H) x 88,6(B) x 56,8(T)cm Dimensions - external: 686(h) x 886(b) x 568(t)mm Dimensions - insulation: 1cm Material: Edelstahl Energieart: 160W, 230V Refrigerant: R600a Temperaturbereich: 0°C bis 12°C Spannung: 230V Gewicht: 71kg Stecker in Lieferung enthalten: Ja LED-Innenbeleuchtung <span1368,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dippel, Thomas: Thomas kocht: Brot, Brötchen und GebäckThomas kocht: Brot, Brötchen und Gebäck , Unwiderstehliche Rezepte für jeden Tag. Brot einfach selbst backen. Mit vielen Tipps und Backanleitungen , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20211116, Produktform: Leinen, Autoren: Dippel, Thomas, Seitenzahl/Blattzahl: 176, Themenüberschrift: COOKING / Courses & Dishes / Bread, Keyword: Backbuch; Backrezepte; Brot backen; Brot backen für Einsteiger; Brot selber machen; Brotbackbuch; Brotrezepte; Brötchen backen; Hefeteig; Sauerteig; Thomas kocht Youtube; einfache und schnelle Rezepte, Fachschema: Backen / Brot~Brot~Backen / Gebäck~Gebäck - Keks - Kleingebäck - Plätzchen - Macaron, Thema: Optimieren, Warengruppe: HC/Backen, Fachkategorie: Brote und Brotherstellung, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: riva Verlag, Verlag: riva Verlag, Verlag: riva Verlag, Verlag: riva Verlag, Länge: 243, Breite: 195, Höhe: 20, Gewicht: 678, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, eBook EAN: 9783745317022 9783745317039, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 264805920,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie siebe ich Mehl für den Teig von Brot, Kuchen und Gebäck?
Um Mehl für den Teig zu sieben, benötigen Sie ein feinmaschiges Sieb oder einen Mehlsieb. Geben Sie das Mehl in das Sieb und klopfen Sie leicht dagegen, um es durch das Sieb zu drücken. Dadurch werden Klumpen entfernt und das Mehl wird luftiger, was zu einem leichteren und gleichmäßigeren Teig führt. **
-
Was sind die unterschiedlichen Methoden, um Backwaren wie Brot, Kuchen und Gebäck herzustellen?
Die verschiedenen Methoden zur Herstellung von Backwaren umfassen das Kneten von Teig, das Gehenlassen des Teigs, das Formen und Backen. Einige Backwaren erfordern auch spezielle Techniken wie das Schichten von Blätterteig oder das Aufschlagen von Eiweiß für luftige Konsistenzen. Die Wahl der Methode hängt von der Art des Gebäcks, der gewünschten Textur und dem Geschmack ab. **
-
Was sind Feeds und wie werden sie in Online-Plattformen verwendet?
Feeds sind automatisch aktualisierte Listen von Inhalten, die auf Websites oder Social-Media-Plattformen angezeigt werden. Sie zeigen dem Nutzer die neuesten Beiträge oder Informationen von anderen Nutzern oder Websites. Feeds werden in Online-Plattformen verwendet, um Nutzern personalisierte und aktuelle Inhalte anzuzeigen und sie über neue Beiträge oder Aktivitäten auf dem Laufenden zu halten. **
-
Welche Vorteile bieten RSS-Feeds für das Abonnieren und Aktualisieren von Online-Inhalten?
RSS-Feeds ermöglichen es, Inhalte von verschiedenen Websites an einem Ort zu sammeln und zu organisieren. Nutzer können so einfach auf neue Beiträge und Updates zugreifen, ohne die Websites regelmäßig besuchen zu müssen. Durch die Möglichkeit, Feeds zu abonnieren, können Nutzer personalisierte Inhalte erhalten, die ihren Interessen entsprechen. **
Ähnliche Suchbegriffe für Online-Feeds
-
Kaspersky Threat Data Feeds - Crimeware IOCKaspersky Threat Data Feeds – Crimeware IOC: Effektiver Schutz vor Cyberkriminalität In der heutigen digitalen Welt sind Unternehmen und Organisationen zunehmend Bedrohungen durch Cyberkriminalität ausgesetzt. Um diesen Gefahren proaktiv zu begegnen, bietet Kaspersky mit seinen Threat Data Feeds – insbesondere dem Crimeware IOC (Indicators of Compromise) Feed – eine leistungsstarke Lösung zur Erkennung und Abwehr von Schadsoftware und kriminellen Aktivitäten. Was sind Kaspersky Threat Data Feeds? Kaspersky Threat Data Feeds sind kontinuierlich aktualisierte Datenströme, die Informationen über bekannte Bedrohungen, bösartige IP-Adressen, URLs, Dateihashes und andere Indikatoren liefern. Diese Feeds können in bestehende Sicherheitssysteme wie SIEM (Security Information and Event Management), SOAR (Security Orchestration, Automation and Response) und Threat Intelligence Plattformen integriert werden, um die Erkennung und Reaktion auf Bedrohungen zu verbessern. :contentReference[oaicite:0]{index=0} Was ist der Crimeware IOC Feed? Der Crimeware IOC Feed von Kaspersky konzentriert sich speziell auf Indikatoren, die mit krimineller Malware und deren Infrastruktur in Verbindung stehen. Er liefert detaillierte Informationen über: Malware-Samples: Hashes und andere Identifikatoren von Schadsoftware, die in kriminellen Kampagnen eingesetzt wird. Command-and-Control (C&C) Server: IP-Adressen und Domains, die von Angreifern zur Steuerung von Malware verwendet werden. Phishing-Websites: URLs und Domains, die für Phishing-Angriffe genutzt werden. Botnet-Infrastrukturen: Informationen über Netzwerke infizierter Geräte, die für kriminelle Zwecke missbraucht werden. Vorteile der Integration des Crimeware IOC Feeds Die Einbindung des Kaspersky Crimeware IOC Feeds in Ihre Sicherheitsinfrastruktur bietet zahlreiche Vorteile: Frühzeitige Erkennung: Schnelles Identifizieren von Bedrohungen, bevor sie Schaden anrichten können. Reduzierung von False Positives: Durch präzise und verifizierte Daten werden Fehlalarme minimiert. Automatisierte Reaktionen: Integration in SIEM- und SOAR-Systeme ermöglicht automatisierte Abwehrmaßnahmen. Aktuelle Bedrohungsinformationen: Ständige Aktualisierung der Feeds gewährleistet Schutz vor neuesten Bedrohungen. Integration in bestehende Systeme Kaspersky Threat Data Feeds sind so konzipiert, dass sie nahtlos in verschiedene Sicherheitslösungen integriert werden können. Sie unterstützen gängige Formate wie JSON, OpenIOC, CSV und STIX, was die Implementierung erleichtert. Zudem bietet Kaspersky mit CyberTrace eine Plattform, die den Abgleich eingehender Ereignisse mit den Threat Data Feeds effizient gestaltet und Benachrichtigungen über erkannte Bedrohungen an das SIEM-System sendet.35985,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.10129,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Mobile ThreatKaspersky Threat Data Feeds – Mobile Threat In der heutigen digitalen Ära sind mobile Geräte unverzichtbare Werkzeuge für Unternehmen und Privatpersonen. Mit der zunehmenden Nutzung von Smartphones und Tablets steigt jedoch auch die Anzahl und Komplexität mobiler Bedrohungen. Cyberkriminelle entwickeln kontinuierlich neue Methoden, um mobile Plattformen anzugreifen, sei es durch Malware, Phishing oder andere schädliche Aktivitäten. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Mobile Threat** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenzielle Bedrohungen für mobile Geräte frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Mobile Threat Die **Kaspersky Threat Data Feeds – Mobile Threat** liefern kontinuierlich aktualisierte Informationen über Bedrohungen, die speziell auf mobile Plattformen abzielen. Diese Datenfeeds umfassen Details zu schädlichen URLs, verdächtigen IP-Adressen, bösartigen Anwendungen und anderen relevanten Indikatoren, die mit mobilen Bedrohungen in Verbindung stehen. Durch die Integration dieser Daten in bestehende Sicherheitsinfrastrukturen können Unternehmen ihre Abwehrmechanismen stärken und mobile Geräte effektiv schützen. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Informationen über schädliche URLs, IP-Adressen und Anwendungen, die mobile Geräte gefährden können. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten mobilen Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Mobile Device Management (MDM)-Lösungen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf mobile Geräte abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Mobile Threat** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Anwendungsfälle für Kaspersky Threat Data Feeds – Mobile Threat Schutz vor mobiler Malware: Erkennung und Blockierung von Anwendungen, die mobile Geräte infizieren könnten. Abwehr von Phishing-Angriffen: Identifizierung und Blockierung von Phishing-Websites, die auf mobile Nutzer abzielen. Verhinderung von Datenlecks: Schutz vor Anwendungen und Websites, die darauf abzielen, sensible Daten von mobilen Geräten zu stehlen.35185,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Vorteile von RSS-Feeds für die Verbreitung von Online-Inhalten?
RSS-Feeds ermöglichen es Nutzern, Inhalte von verschiedenen Websites an einem Ort zu sammeln und zu konsumieren. Sie erleichtern die Verbreitung von Online-Inhalten, da Nutzer automatisch über neue Beiträge informiert werden. Zudem können RSS-Feeds die Reichweite von Inhalten erhöhen, da sie es ermöglichen, dass Nutzer Inhalte einfach teilen können. **
-
Was sind die Vorteile von Web-Feeds und wie können sie die Online-Erfahrung verbessern?
Web-Feeds ermöglichen es Nutzern, aktuelle Inhalte von verschiedenen Websites an einem Ort zu sammeln und zu verfolgen. Sie bieten eine bequeme Möglichkeit, auf dem Laufenden zu bleiben, ohne jede Website einzeln besuchen zu müssen. Durch die Personalisierung von Feeds können Nutzer nur die Inhalte sehen, die für sie relevant sind, was ihre Online-Erfahrung verbessert. **
-
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
-
Wie wirkt sich die Zugabe von Hefe auf den Gärprozess von Brot- und Teigwaren aus? Welche Alternativen gibt es zu Hefe in der Herstellung von Backwaren?
Die Zugabe von Hefe beschleunigt den Gärprozess von Brot- und Teigwaren, indem sie den Teig aufgehen lässt. Alternativen zur Hefe sind Sauerteig, Backpulver oder Natron, die ebenfalls den Gärprozess unterstützen können. Manche Bäcker verwenden auch Bier oder Joghurt als alternative Gärungsmittel. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.